2026年10月、GMOインターネット株式会社(以下、GMO)が提供する「お名前.com デスクトップクラウド」で大規模な不正アクセスが発覚しました。同サービスはFXの自動売買(EA)などで広く利用されており、利用者情報の外部流出に加え、一部のFX会社では顧客口座での不正取引も確認されています。(出典:GMO第4報、OANDA証券の続報)
この事態を受け、GMOは一律5,000円の見舞金と、不正取引による損失の補償を発表しました。ただし、あらゆる損失が無条件に補填されるわけではありません。本件との因果関係の確認が必要であり、具体的な申請方法や支払時期については今後の案内を待つ段階です。
利用者が何より先に済ませておくべきなのは、取引口座の保護です。FX取引に使っていない別の端末からパスワードを変更し、接続中の全セッションが確実に切断されたか確認してください。 補償の案内を待つ間も、身に覚えのない取引があれば直ちにFX会社へ連絡を入れましょう。(出典:GMO第5報)
まず確認したい被害と補償の最新状況
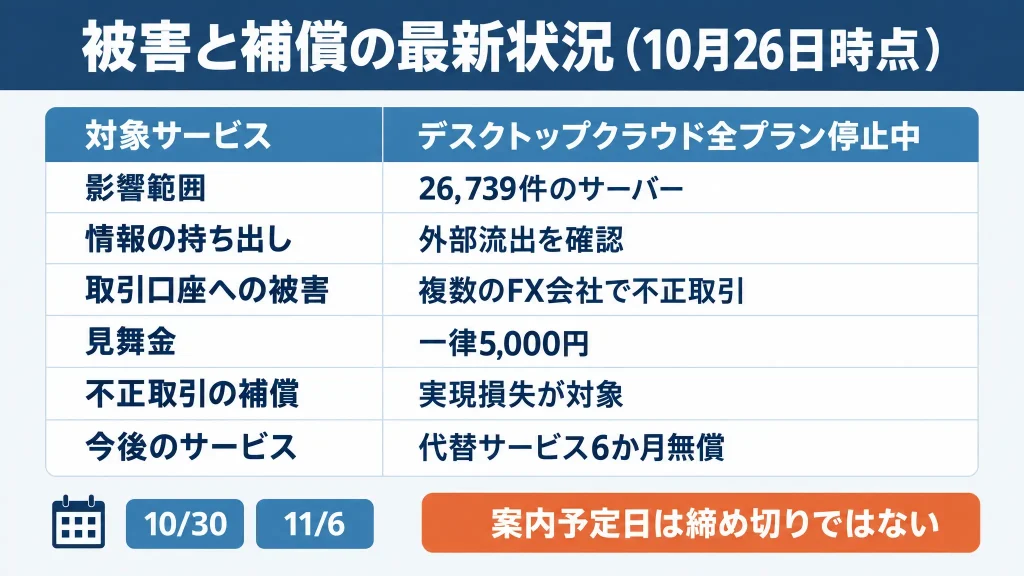
10月26日時点で判明している主な状況は以下のとおりです。
| 項目 | 公表されている内容 |
|---|---|
| 対象サービス | お名前.com デスクトップクラウド(全プランのサーバーを停止中) |
| 影響の可能性がある範囲 | 26,739件のサーバー(※被害人数や漏えい確定件数とは異なる) |
| 情報の持ち出し | GMOが外部への情報流出を確認。個別の影響範囲は調査中 |
| 取引口座への被害 | 複数のFX会社が一部顧客口座での不正ログイン・不正取引を確認 |
| 見舞金 | 発表時点で利用中の全顧客に一律5,000円を支給 |
| 不正取引の補償 | GMOが本件に起因すると認めた不正取引の「実現損失」が対象 |
| 今後のサービス | 現行基盤は再開せず、希望者に代替サービスを案内(移行後6か月無償) |
見舞金や代替サービスの案内は10月30日23時59分まで、損失補償の申請方法などは11月6日までに通知される予定です。いずれも「案内が届く予定日」であり、申請の締め切りや入金日ではない点に注意してください。(出典:GMO第3報、GMO第4報)
お名前.comのFX用VPSで何が起きたのか
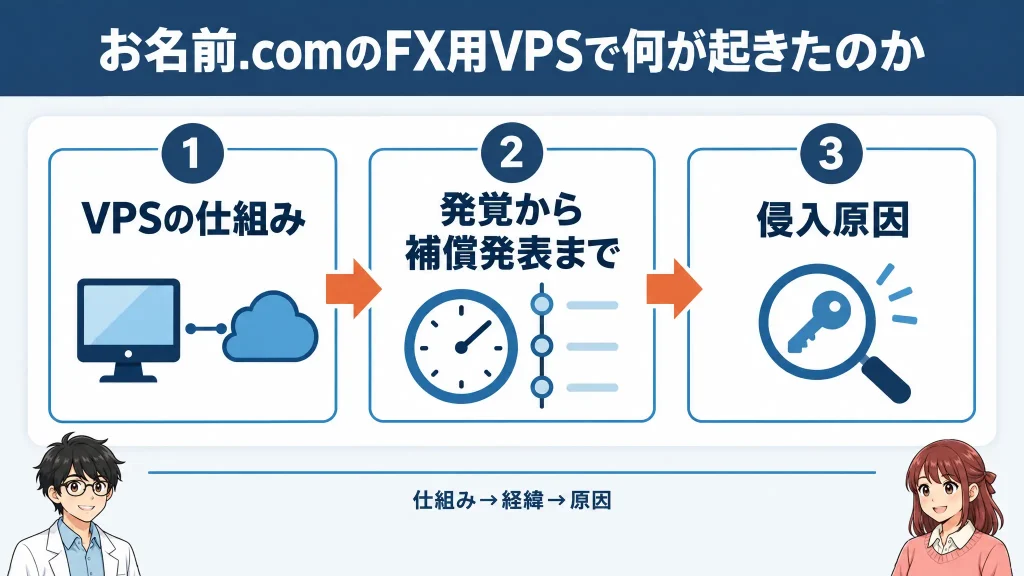
VPS・MT4/MT5・EAの関係
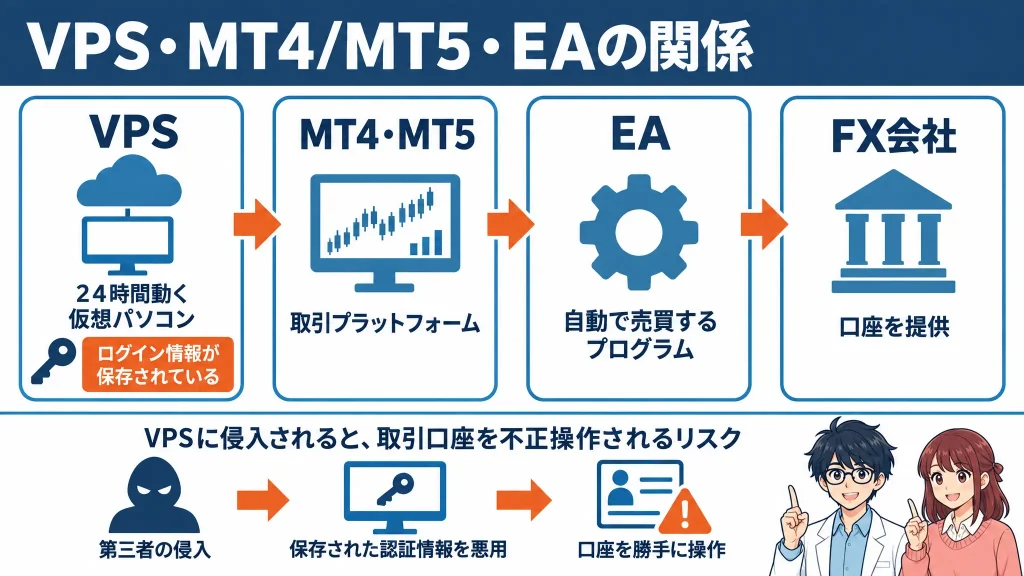
VPS(仮想専用サーバー)とは、インターネット経由で利用できる仮想のパソコン環境です。今回の「デスクトップクラウド」では、契約したWindows環境へリモート接続し、24時間体制でFXの取引ツールを稼働させることができます。
FXの自動売買では、主に次の4つの要素を組み合わせて運用します。
| 名称 | 役割 |
|---|---|
| VPS | 取引ツールを24時間止めずに稼働させる仮想パソコン環境 |
| MT4・MT5 | FX口座に接続して注文や残高確認を行う取引プラットフォーム(MetaTrader 4/5) |
| EA | あらかじめ決めたロジックに従って自動で注文・決済を行うプログラム |
| FX会社 | 利用者に取引口座を提供し、実際の注文を受け付ける事業者 |
自宅のパソコンを起動し続けなくてもEAを動かせるのがVPSのメリットですが、その環境内には取引口座のログイン情報が保存されています。そのため、ひとたびVPSへ第三者に侵入されると、保存された認証情報を悪用されて口座を勝手に操作されるリスクが生じます。
OANDA証券も今回の事案について、外部VPS内に保存されていたログイン情報が悪用されたとの認識を示しています。(出典:OANDA証券の初報、OANDA証券の続報)
発覚から補償発表までの時系列
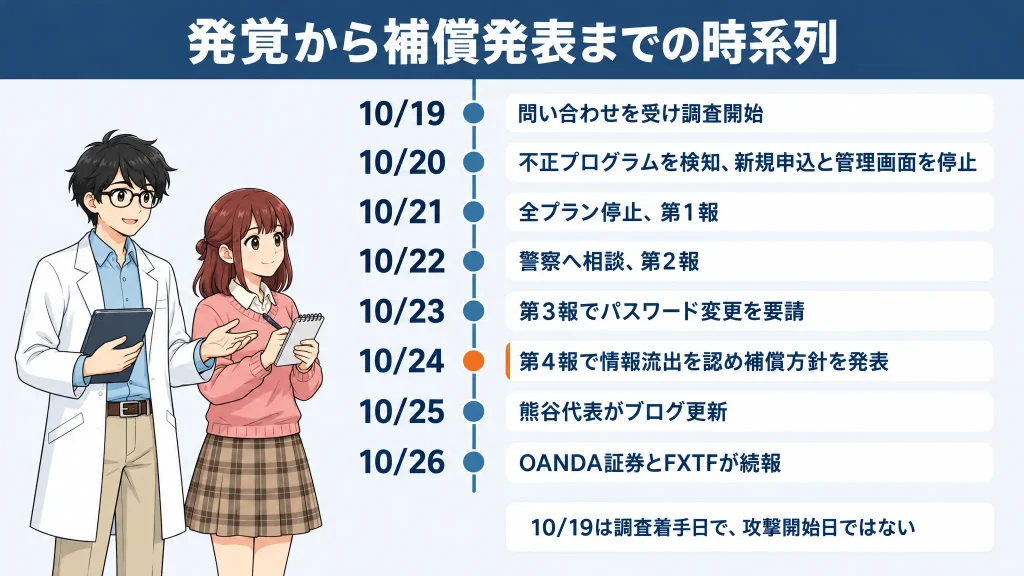
| 日付 | 主な出来事 |
|---|---|
| 10月19日 | 利用者からの問い合わせを受け、GMOが社内調査を開始 |
| 10月20日 | 一部のサーバー環境で不正なプログラムを検知。 新規申込と管理画面を停止 |
| 10月21日 | 午前4時から全プランのサーバーを順次停止。 同日、第1報を公表 |
| 10月22日 | 警察へ相談。第2報にて取引口座の認証情報への影響と利用者からの被害報告を公表 |
| 10月23日 | 第3報にて、パスワード変更と全セッション切断を強く要請 |
| 10月24日 | 第4報で情報の外部流出を認め、補償方針と代替サービスを発表。 第5報で端末点検などを再要請 |
| 10月25日 | GMOインターネットグループの熊谷正寿代表がブログを更新。 事前の改善指摘と組織的な対応不足について言及 |
| 10月26日 | OANDA証券とFXTFが、顧客口座への影響や今後の対応に関する続報を公表 |
なお、表にある「10月19日」はあくまでGMOが調査に着手した日です。攻撃がいつ始まり、侵入者がどのくらいの期間潜伏していたのかは、現時点の公表資料からは特定できません。(出典:GMO第2報、GMO第4報、熊谷代表の説明)
また、21日の初報段階では「情報の悪用は未確認」とされていましたが、その後の調査で状況が大きく変わっています。被害の有無や対応を判断する際は、必ず10月24日以降の最新発表をベースにしてください。
侵入の原因はどこまで分かっているのか
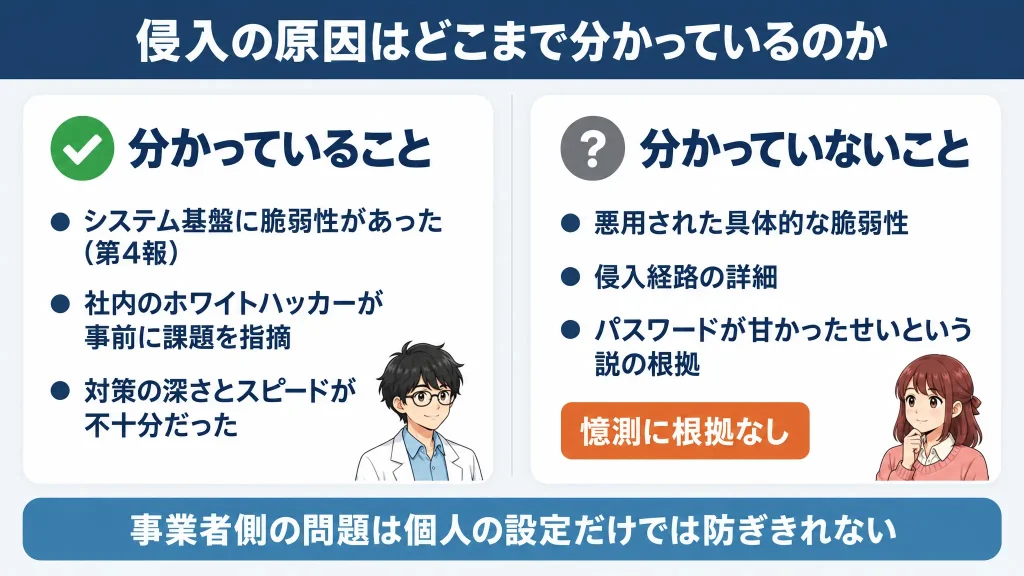
GMOは第4報で、サービス基盤のシステムにセキュリティ上の脆弱性があったことを認めました。さらに熊谷代表は自身のブログで、社内のホワイトハッカー(許可を得てシステムの弱点を調査するセキュリティ専門家)から事前に改善課題を指摘されていたものの、対策の深さとスピードが不十分だったと明かしています。(出典:GMO第4報、熊谷代表の説明)
もっとも、悪用された具体的な脆弱性や侵入経路の詳細は伏せられています。「利用者のパスワード設定が甘かったせい」「特定のソフトの欠陥が突かれた」といった一部の憶測には、現時点で明確な根拠がありません。
利用者側の自衛策はもちろん不可欠ですが、事業者側のシステムに起因する問題は個人の設定だけで防ぎきれないケースがあることも押さえておく必要があります。
被害状況と情報流出の範囲
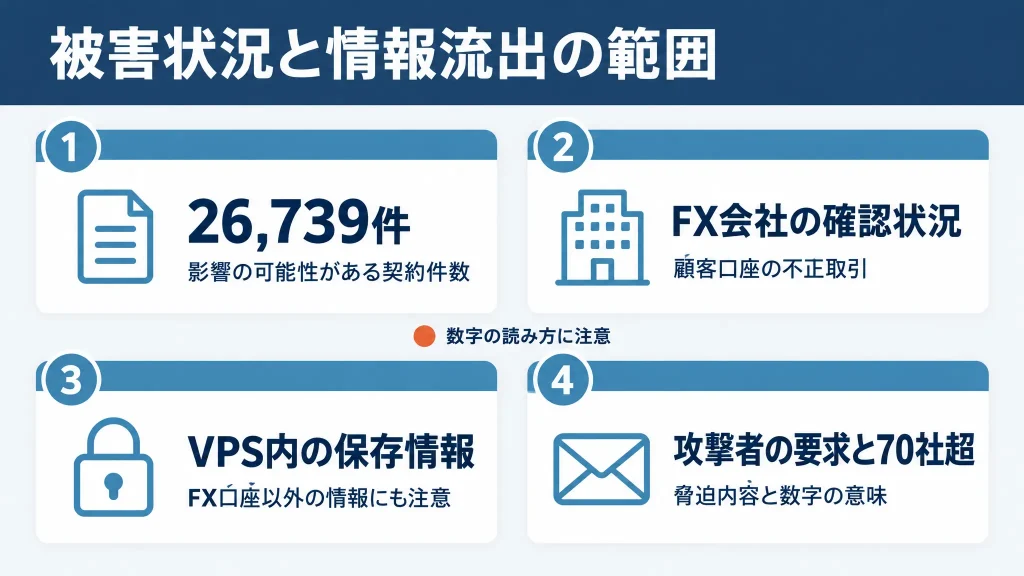
「26,739件」は被害者数ではなく被害を受けた契約件数
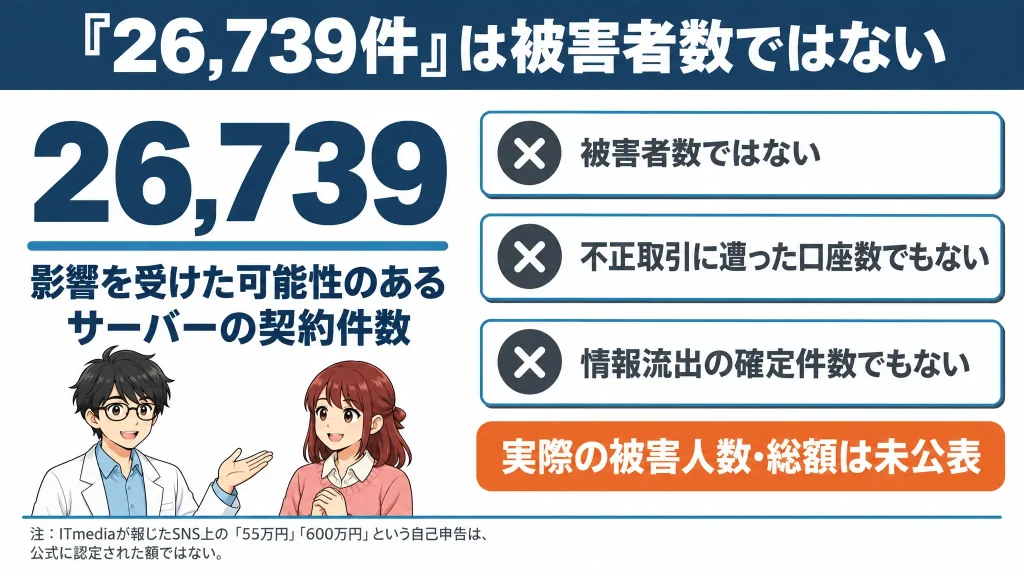
GMOが公表した「26,739件」という数字は、あくまで影響を受けた可能性があるサーバーの契約件数です。第3報でも、不正アクセスや情報流出が確定した件数ではないと明記されています。
したがって、この数字をそのまま「被害者数」や「不正取引に遭った口座数」と捉えるのは誤りです。実際の被害人数や不正取引の総件数、損失の総額については、10月26日時点の公式発表ではまだ明らかにされていません。(出典:GMO第3報)
なお、ITmediaは10月23日付の記事で、SNS上に「55万円」「600万円」といった損失を訴える投稿が相次いでいると報じました。ただ、これらは利用者個人の自己申告を取り上げたものであり、第三者機関が裏付けた被害額やGMOが認定した補償額とは切り分けて考える必要があります。(出典:ITmediaの報道)
FX会社も一部口座での不正取引を確認
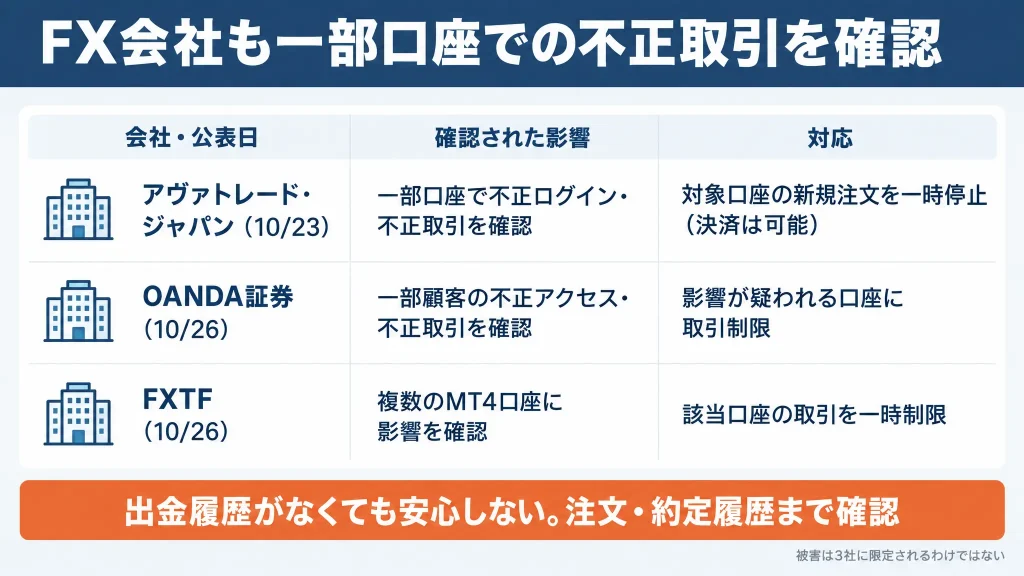
複数のFX会社からも、顧客口座への具体的な影響が公表され始めています。
| FX会社 | 公式発表で確認できる内容 |
|---|---|
| アヴァトレード・ジャパン | 10月23日、一部口座での不正ログイン・不正取引を確認。 対象口座の新規注文を一時停止(決済は可能) |
| OANDA証券 | 10月26日、一部顧客の不正アクセス・不正ログイン・不正取引を確認。 影響が疑われる口座に取引制限を実施 |
| FXTF | 10月26日、本件の影響を受けた複数のMT4口座を確認。 該当口座の取引を一時制限 |
上記は現時点で各社が公表している内容であり、被害がこれら3社だけに限定されるという意味ではありません。
なお、アヴァトレードは「自社システムからの情報漏えいはない」、OANDA証券は「自社基幹システムへの侵入・漏えいはない」とそれぞれ説明しており、いずれも外部(VPS側)から認証情報が持ち込まれたとの見方を示しています。(出典:アヴァトレードの発表、OANDA証券の続報、FXTFの続報)
FX口座を乗っ取られた場合、勝手に資金を出金されなくても、第三者による無茶な売買によって口座残高が溶かされるケースがあります。「不正な出金履歴がないから安心」とは考えず、注文や約定の履歴まで細かくチェックしてください。
FX口座以外に保存した情報も点検が必要
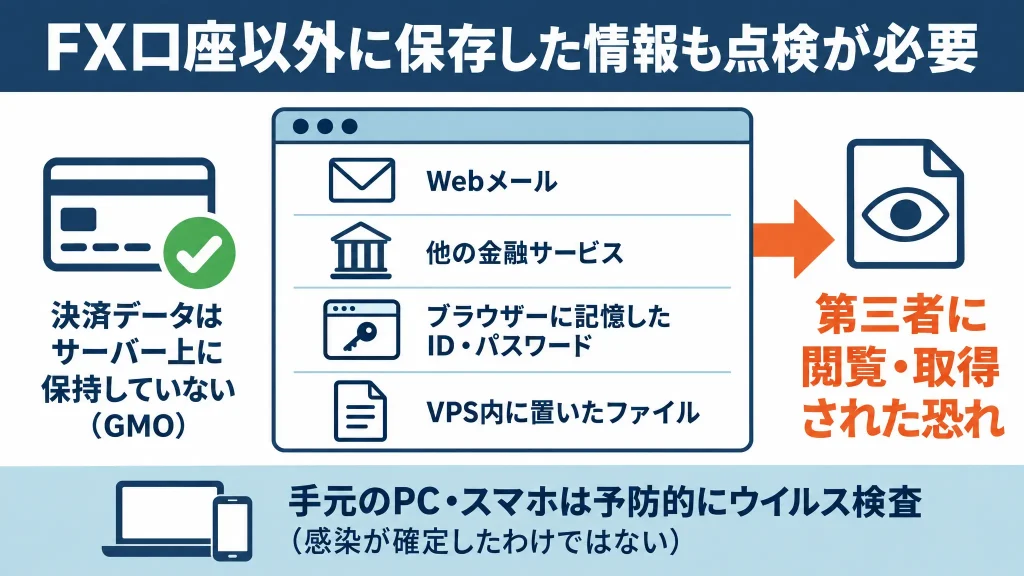
GMOによると、デスクトップクラウドのサーバー上では顧客のクレジットカード情報などの決済データは保持していないとのことです。しかし、利用者自身がVPS内に保存していたデータは、すべて第三者に閲覧・取得された恐れがあります。(出典:GMO第3報)
特に注意したいのが、VPS内のWebブラウザーに他サービスのID・パスワードを記憶させていたケースです。VPS上からWebメールや他の金融サービスにログインしていた方は、FX口座以外のパスワードも速やかに変更してください。GMOも第5報で、ブラウザーに保存した認証情報の変更を強く呼びかけています。(出典:GMO第5報)
なお、リモート接続に使っていた手元のパソコンやスマートフォンへの影響については現在調査中です。端末のウイルスチェックなどが呼びかけられていますが、これはあくまで予防措置であり、接続元の端末すべてがマルウェアに感染したと発表されたわけではありません。
攻撃者の要求と「70社超」の意味
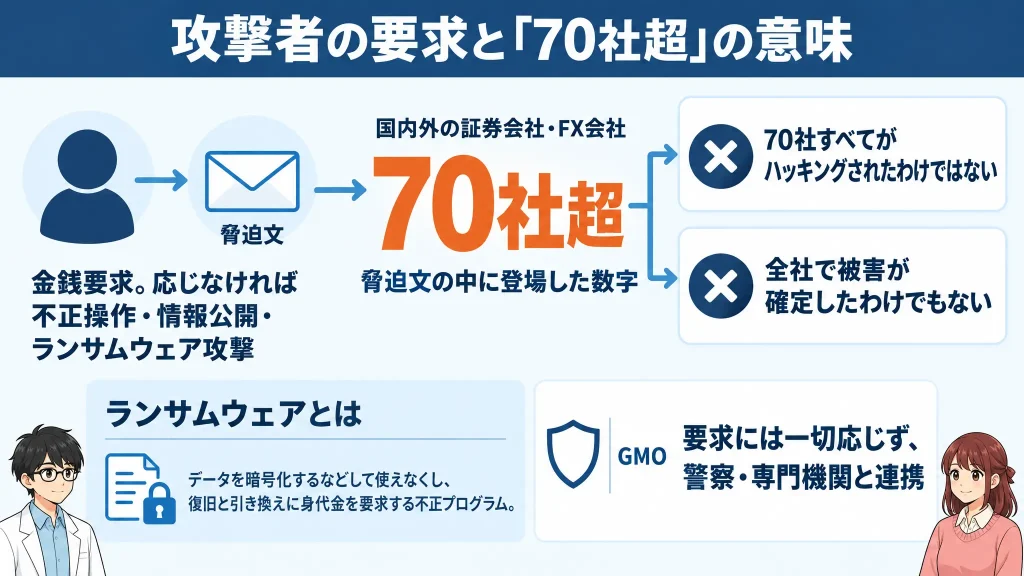
GMOの発表によると、攻撃者とみられる人物から金銭の要求があり、「応じなければ取引口座の不正操作や情報の公開、ランサムウェア攻撃を行う」との脅迫を受けたといいます。
一部で話題になっている「国内外70社超の証券会社・FX会社」という数字は、この犯行声明(脅迫文)の中に登場したものです。70社すべてのシステムがハッキングされたり、全社で被害が確定したりしたことを示す数字ではありません。
GMOは金銭の要求には一切応じない姿勢を明確にし、警察や専門機関と連携して対処にあたっています。また、熊谷代表は10月25日、政府に対して「能動的サイバー防御」の適用を要請したと明かしました。これは被害の拡大を未然に防ぐための措置を求めたものですが、現時点で政府が具体的な実力行使を決めたという発表はありません。(出典:GMO第4報、熊谷代表の説明)
利用者が今すぐ行うべき5つの対応
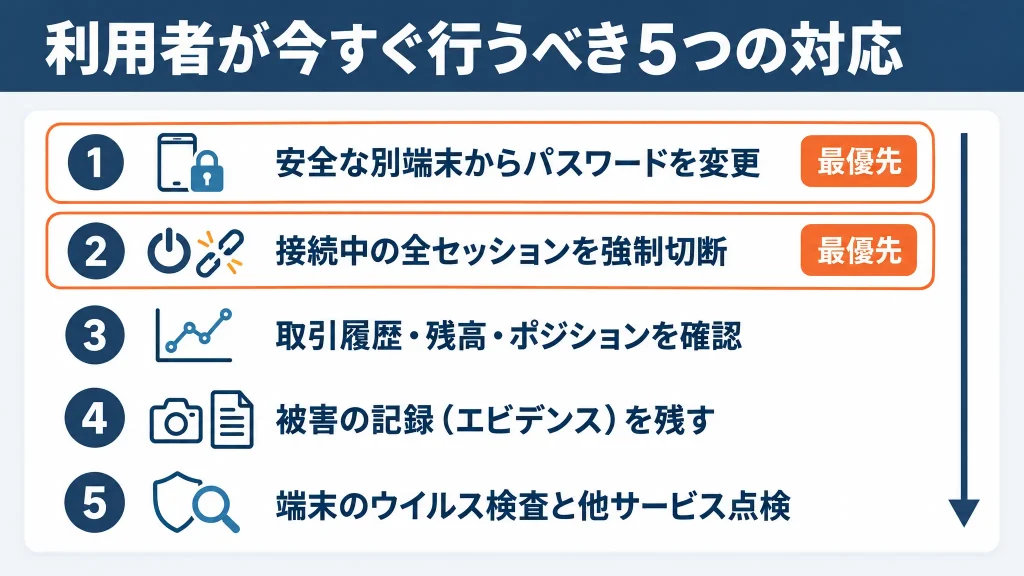
1.安全な別端末からパスワードを変更する
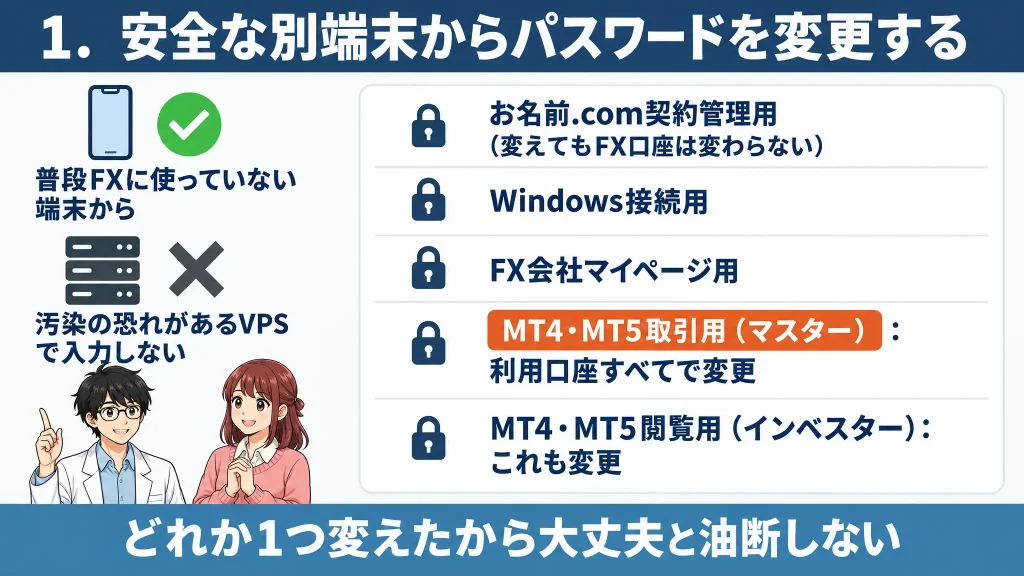
パスワードを変更する際は、普段FX取引に使っていないスマートフォンや別のパソコンから手続きを行ってください。 汚染されている恐れがあるVPSへ再接続して新しいパスワードを入力するのは非常に危険です。必ず正規のスマホアプリやFX会社の公式サイトから変更しましょう。(出典:GMO第5報)
また、変更すべきパスワードの種類を取り違えないよう注意が必要です。サービスによって仕組みは異なりますが、主に以下の5つの認証情報が存在します。
| 認証情報 | 主な役割と確認ポイント |
|---|---|
| お名前.comの契約管理用 | VPSの契約や請求を管理するID。 ここを変えてもFX口座のパスワードは変わらない |
| Windowsへの接続用 | VPSのデスクトップ画面にリモートログインするためのパスワード |
| FX会社のマイページ用 | 個人情報、入出金、口座管理などに使うWebサイトのログイン情報 |
| MT4・MT5の取引用(マスター) | 実際の注文・決済に使うパスワード。 利用していた口座すべてで変更が必須 |
| MT4・MT5の閲覧用(インベスター) | 残高や取引履歴を見るための専用パスワード。 発注はできないが情報が筒抜けになるため変更する |
OANDA証券は、マイページ用と取引ツール(MT4/MT5)用の両方のパスワードを変更するよう案内しています。
また、MetaTraderには「取引用」と「閲覧専用」の2種類のパスワードが存在します。「どれか1つ変えたから大丈夫」と油断せず、VPS上で扱っていたすべての口座・サービスのパスワードを洗い出して変更してください。(出典:OANDA証券の続報、MetaTrader公式の権限説明)
2.接続中の全セッションを強制切断する
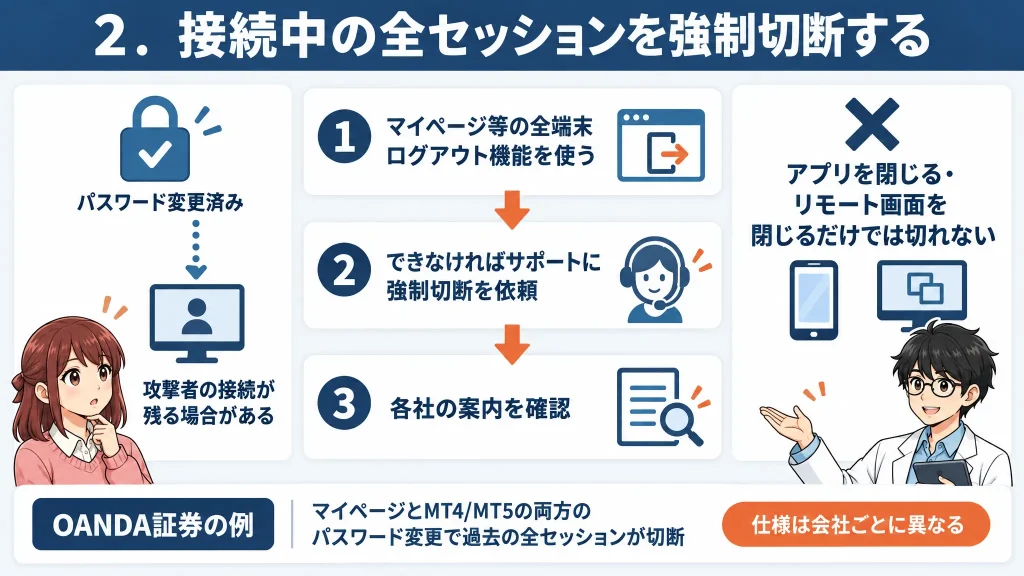
セッションとは、一度ログインした後に維持される通信の接続状態のことです。FX会社のシステム仕様によっては、パスワードを変更しても、すでにログイン済みのセッション(攻撃者の接続など)が一定時間そのまま維持されてしまうケースがあります。
そのためGMOは、パスワード変更済みの利用者に対しても「全セッションの切断」を求めています。(出典:GMO第5報)
手元のスマホアプリを終了したり、VPSのリモート画面を閉じたりしただけでは、裏でつながっている第三者の接続までは切れません。各FX会社の案内に従い、マイページ等の「全端末からのログアウト機能」を使うか、サポート窓口へ連絡してセッションの強制切断を依頼してください。
なお、OANDA証券は10月26日の続報で「マイページと取引ツール双方のパスワードを変更すれば、VPS側を含む過去の全セッションが即座に切断される」と説明しています。具体的な仕様はFX会社ごとに異なるため、必ずご自身が利用している業者の案内を確認しましょう。(出典:OANDA証券の続報)
FX会社へ連絡する際のテンプレート
サポート窓口へ問い合わせる際は、以下のように用件をまとめるとスムーズに伝わります。
お名前.com デスクトップクラウドで貴社の取引口座を利用していました。今回の不正アクセスの影響が懸念されるため、現在接続中の全セッションの強制切断と、不審なログインや注文がないかの確認をお願いします。
なお、私自身に身に覚えのない取引は[日時・注文番号]です。必要な口座制限の措置や、今後の記録保存、取引の取り消し・返金手続きについてもご案内いただけますでしょうか。
3.取引履歴・残高・保有ポジションを確認する
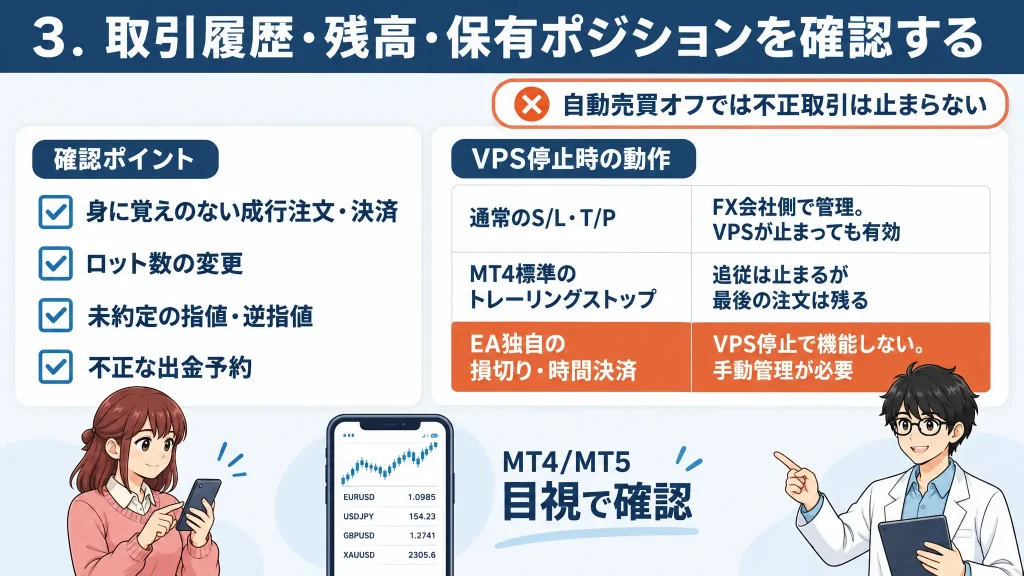
口座にログインできたら、身に覚えのない成行注文や決済だけでなく、ロット数(注文数量)の変更、未約定の指値・逆指値注文、不正な出金予約がないかも隅々まで確認してください。もし異常が見つかった場合は、直ちにFX会社へ連絡して口座の緊急ロックと調査を依頼します。(出典:アヴァトレードの発表、OANDA証券の続報)
ここで注意したいのが、「MT4の自動売買ボタンをオフにすれば不正取引も止まる」という誤解です。ツール上の自動売買オフ機能は、あくまでその画面で動いているEAの発注を止めるだけのものです。盗まれたパスワードを使って別の端末から手動や別プログラムで発注される取引は防げません。(出典:MetaTrader公式の自動売買設定)
VPS停止中における「損切り注文」の扱い
お名前.comのVPSが強制停止されたことで、稼働中だったEAもストップしています。しかし、VPSが止まっても、すでに保有しているポジション(未決済の建玉)が自動的に決済されるわけではありません。 アヴァトレードも、EA停止中のポジション管理について強く注意を促しています。
決済や損切りの方式によって、VPS停止中の挙動は以下のように分かれます。
| 損切り・決済の方式 | VPS停止時の挙動と確認ポイント |
|---|---|
| 通常のストップロス(S/L) テイクプロフィット(T/P) | FX会社のサーバー側で管理される注文。 VPSが止まっても有効だが、注文が消されていないか念のため確認する |
| MT4標準のトレーリングストップ | 価格の変動に合わせて損切りラインを追従させる機能。 VPSが止まると追従も止まるが、最後に更新された損切り注文自体は残る |
| EA独自の内部ロジックによる損切り・時間決済 | VPS(EA)が停止すると完全に機能しなくなる。 放置すると無制限に損失が拡大する恐れがあるため、手動での管理が必要 |
「EAに損切り設定を入れているから安心」と思い込まず、スマートフォンのMT4/MT5アプリやFX会社のWeb取引画面から、現在のポジションと指値・逆指値の状態を必ず目視で確認してください。(出典:アヴァトレードの発表、MetaTrader公式のトレーリングストップ説明)
4.被害を証明するための記録(エビデンス)を残す
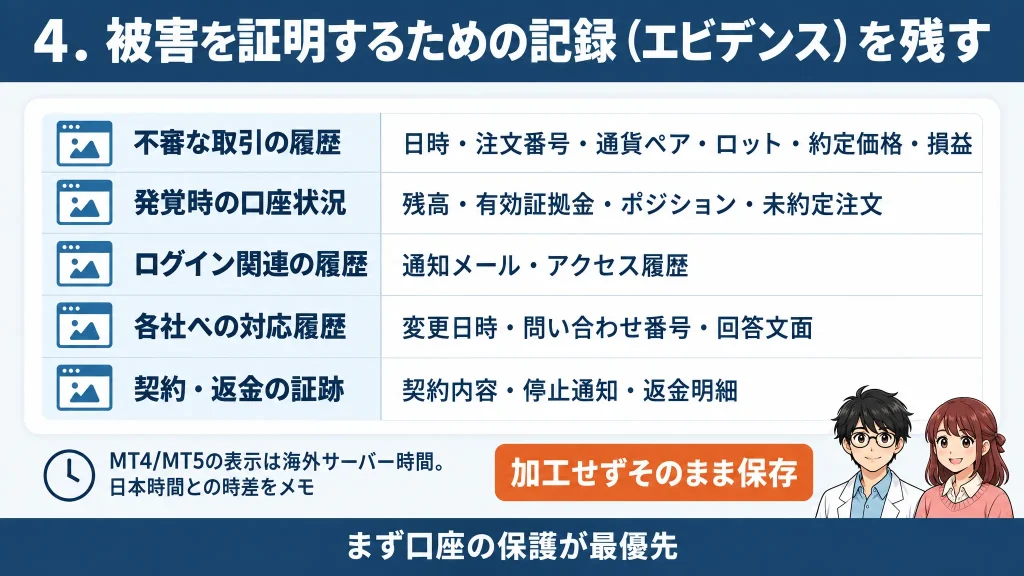
口座の安全確保と並行して、今後の補償申請や警察への相談に備え、被害状況を客観的に説明できる記録を保存しておきましょう。警察庁も、不正アクセス被害に遭った際はログイン履歴や事業者とのやり取りを保全するよう推奨しています。(出典:警察庁の不正アクセス対策)
| 保存しておきたい項目 | 具体的な記録内容(スクリーンショットや明細データ) |
|---|---|
| 不審な取引の履歴 | 発注・約定日時、注文番号(チケット番号)、通貨ペア・銘柄、ロット数、約定価格、確定損益、手数料・スワップ |
| 発覚時の口座状況 | 被害に気づいた時点の口座残高、有効証拠金、保有ポジション一覧、未約定の注文一覧 |
| ログイン関連の履歴 | 不審なログイン通知メール、マイページ等で確認できるアクセス履歴(IPアドレス等)、登録情報の変更通知 |
| 各社への対応履歴 | パスワード変更やセッション切断を行った日時、サポートへの問い合わせ番号、FX会社やGMOからの回答文面 |
| 契約・返金の証跡 | お名前.comの契約内容、サーバー停止通知メール、FX会社から返金や補填があった場合はその明細 |
もちろん、記録集めに時間を取られて口座の保護(パスワード変更など)が遅れてしまっては本末転倒です。まずは口座のロックや変更を最優先し、停止中のVPSに無理にアクセスしようとするのも控えましょう。手元で出せない取引ログなどは、後からFX会社やGMOに照会すれば確認できます。
5.手元の端末のウイルス検査と他サービスの点検
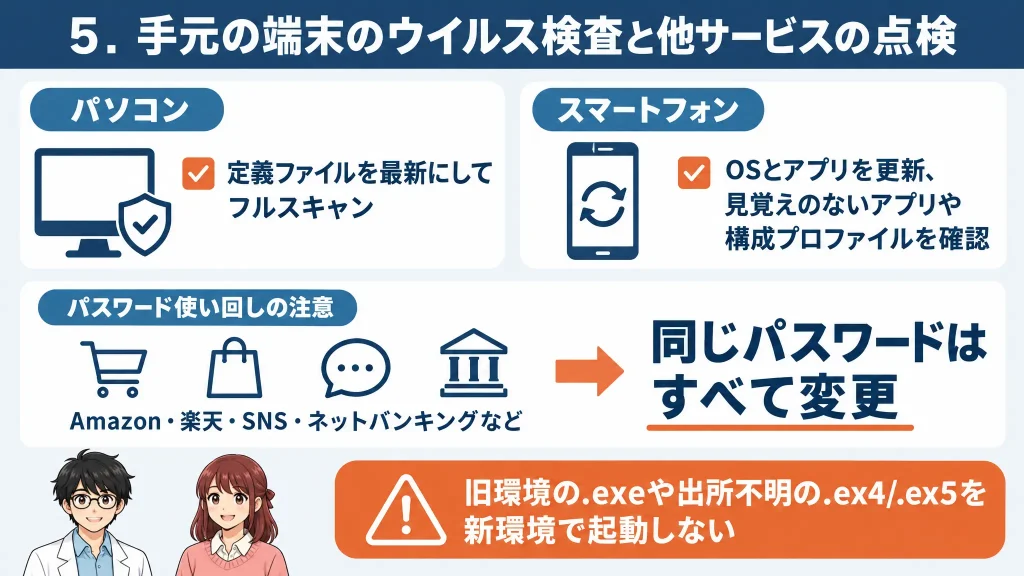
GMOは利用者に対し、手元のパソコンやスマートフォンのウイルス検査とデータのバックアップを要請しています。
パソコンではセキュリティソフトの定義ファイルを最新にしてフルスキャンを実行し、スマートフォンではOSやアプリを最新状態にアップデートしたうえで、見覚えのないアプリや不審な構成プロファイルが入っていないか確認してください。(出典:GMO第5報)
また、VPSやFX口座で使っていたパスワードを他のWebサービス(Amazon、楽天、SNS、ネットバンキングなど)で使い回していた場合は、それらのパスワードもすべて変更が必要です。
なお、バックアップデータを別のパソコンへ移す際、汚染された環境にあった実行ファイル(.exeや出所不明の.ex4/.ex5など)をそのまま新しい環境で起動するのは危険ですので避けてください。
補償はいくら受けられる?対象範囲と手続きの注意点
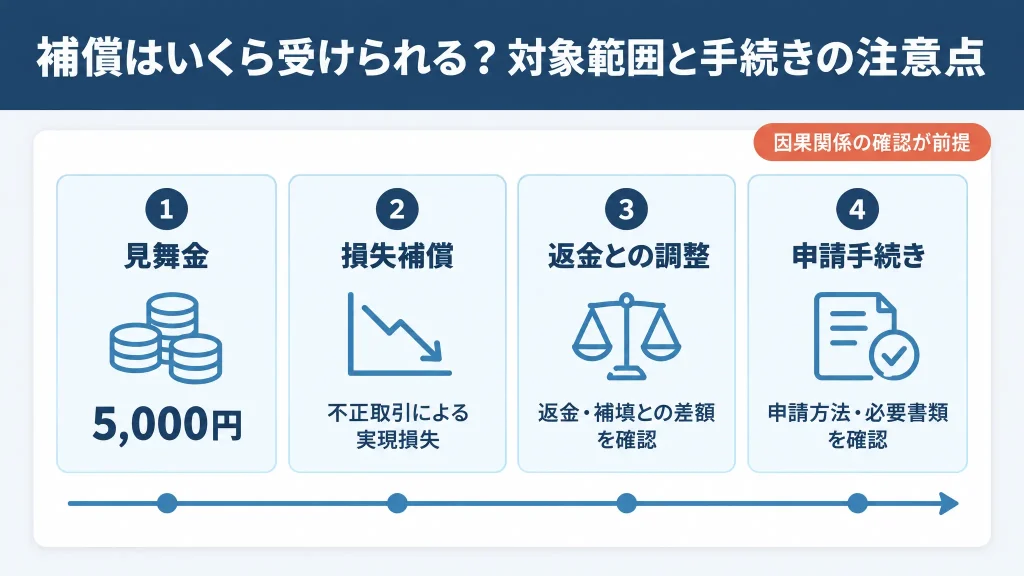
「一律5,000円の見舞金」と「損失補償」は別枠
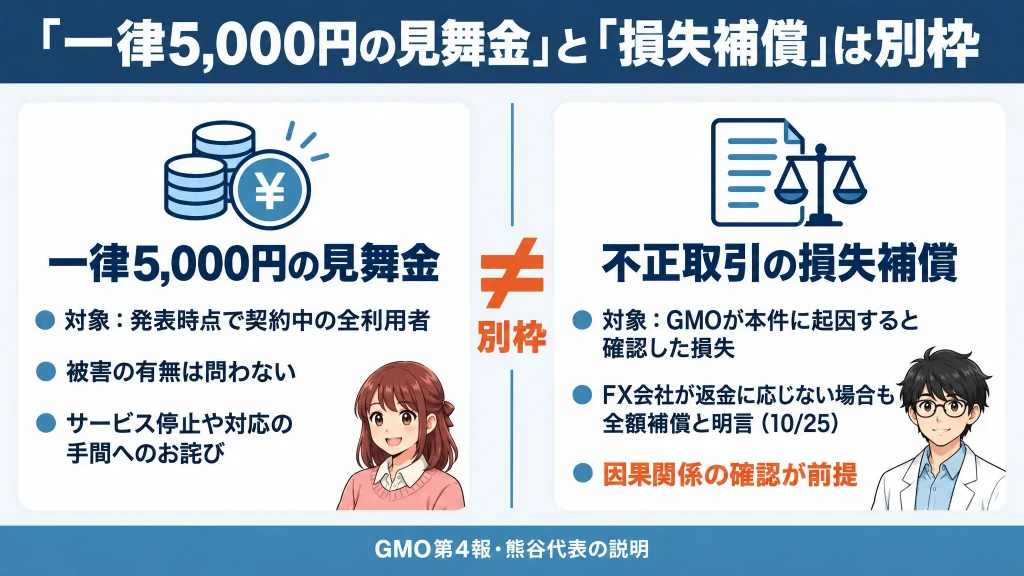
今回発表された一律5,000円の見舞金は、実際の不正取引被害の有無にかかわらず、発表時点でデスクトップクラウドを契約中だったすべての利用者に支払われます。これはサービス停止や対応の手間に対するお詫びであり、不正取引で生じた損失への補償とは別枠で支給されます。
不正取引の損失補償について、熊谷代表は10月25日、「GMOの調査で本件に起因すると確認できた対象損失については、仮に取引先のFX会社が返金に応じない場合でも、GMOが全額を補償する」と明言しました。
ただし、これはあくまで「GMO側で因果関係が認められた取引」であることが大前提となります。(出典:GMO第4報、熊谷代表の説明)
補償される損失と対象外になるケース
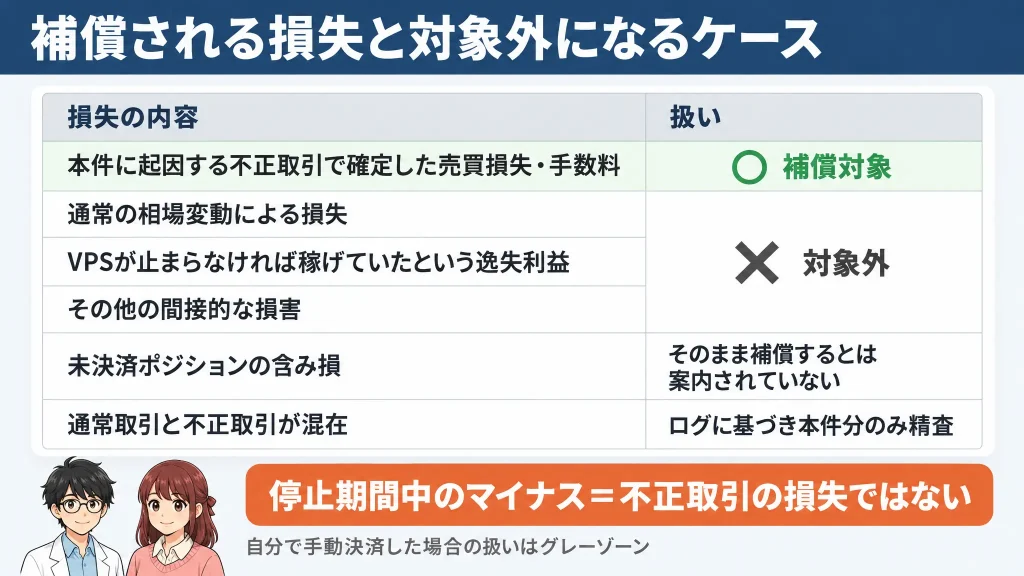
補償の対象となるのは、GMOの調査によって「今回の不正アクセスが原因で発生した」と認定された不正取引の「実現損失(決済によって確定した損失)」です。まだ決済していないポジションの「含み損」とは明確に区別されます。
公表されている補償方針を整理すると、以下のようになります。
| 損失・損害の内容 | 公表された補償方針での扱い |
|---|---|
| 本件に起因する不正取引で確定した売買損失・手数料など | 補償対象 |
| 通常の市場の値動き(相場変動)による損失 | 対象外 |
| 「VPSが止まらなければ稼げていたはず」という逸失利益 | 対象外 |
| その他の間接的な損害 | 対象外 |
| 未決済ポジションに生じている「含み損」 | 含み損の状態のまま補償されるとは案内されていない |
| 自分の通常取引と不正取引の損失が混ざっている場合 | 取引ログやアクセス記録に基づき、本件に起因する部分のみを個別に精査 |
たとえば、「VPSが強制停止されたせいでEAが動かず、絶好のトレード機会を逃した」「VPSが止まっている間に相場が急変し、自分で持っていたポジションがロスカットされた」といったケースと、「第三者に不正ログインされて勝手に大ロットの往復売買をされ、資金が減った」というケースでは扱いがまったく異なります。
サーバー停止期間中に発生したマイナスがすべて不正取引の損失として補填されるわけではない点に注意してください。(出典:GMO第4報)
また、「不正に建てられたポジションに気づき、被害拡大を防ぐために自分で手動決済して確定させた損失」がどう扱われるかなど、現在の発表文面だけでは判断しづらいグレーゾーンも残っています。補償額を増やそうとして無理な取引を重ねたり、危険なポジションを放置したりするのは絶対に避け、まずはFX会社のサポートへ状況をありのまま伝えて指示を仰いでください。
FX会社から返金・補填を受けた場合の計算
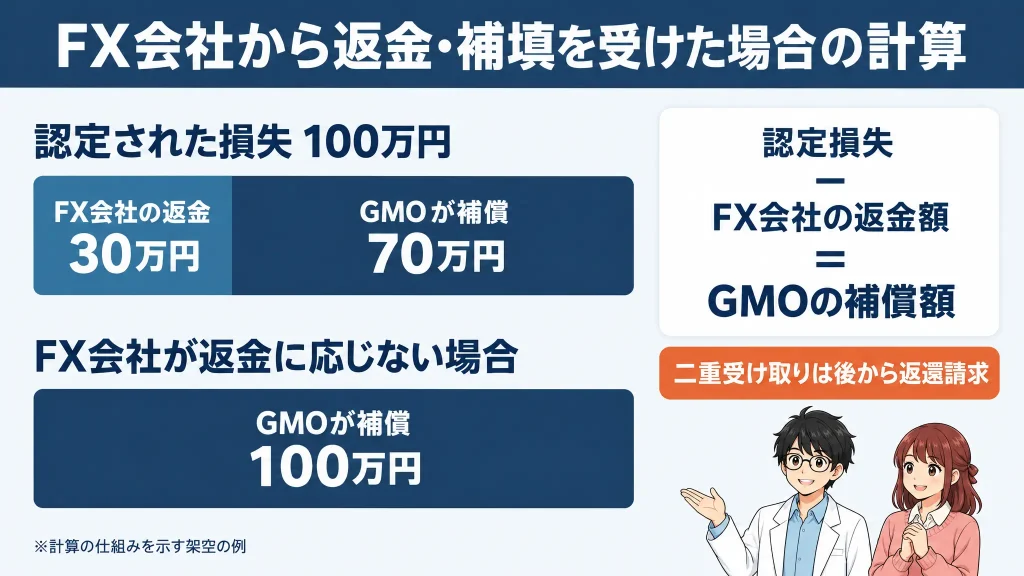
GMOは利用者に対し、まずは口座を開設しているFX会社へ事情を説明し、不正取引の取り消しや返金が可能か相談するよう求めています。もしFX会社側から一部または全額の返金が行われた場合は、認定された損失額からFX会社の返金額を差し引いた残額をGMOが支払う仕組みです。
たとえば、GMOが認定した不正取引の損失が100万円で、FX会社から30万円が返金された場合、GMOからは残りの70万円が補償されます。(※計算の仕組みを示す架空の例であり、実際の認定基準を示すものではありません)
逆に、FX会社側が「規約上、返金には応じられない」と回答した場合でも、GMOが本件による被害と認めれば100万円全額がGMOから補償される方針です。なお、同じ損失に対してFX会社とGMOの双方から二重に補償を受け取った場合は、後から返還を求められます。(出典:GMO第4報)
申請方法・必要書類・支払日は11月6日までに案内
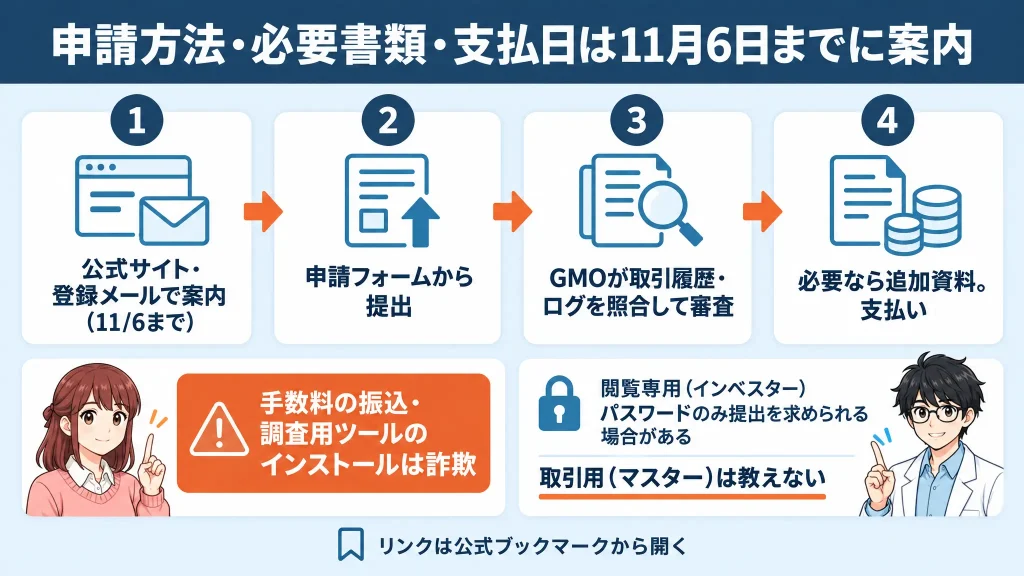
具体的な補償の申請フォーム、必要書類、受付期間、および実際の振込時期については、11月6日までに公式サイトおよび登録メールアドレス宛に案内される予定です。何もしなくても自動的に口座へ振り込まれるわけではありませんので、必ず今後の通知を確認してください。
申請後、GMOは提出された取引履歴やサーバーのアクセスログなどを照合して対象かどうかを審査し、必要に応じて追加資料の提出を求めるとしています。お名前.comに登録しているメールアドレスが現在も問題なく受信できるか確認し、サポートとのやり取りの履歴も大切に保管しておきましょう。(出典:GMO第4報)
調査で「閲覧専用パスワード」の提出を求められたら?
GMOは第4報で、被害調査のために本人確認書類やMT4・MT5の「閲覧専用パスワード(インベスターパスワード)」の提出を求める場合があると予告しています。正式な提出窓口や手順は今後案内されます。
閲覧専用パスワードは、第三者が口座の残高や取引履歴を「見るだけ」の権限しか持たないパスワードであり、これを知られても新規注文や決済、出金などの操作はできません。
一方、普段ログインに使っている「取引用パスワード(マスターパスワード)」を教えてしまうと、口座を自由に操作できるようになってしまいます。 どちらが閲覧専用か分からない場合は、自己判断で送信せず、必ずFX会社のサポートへ確認してください。(出典:GMO第4報、MetaTrader公式の権限説明)
なお、GMOはこの「閲覧専用パスワード」の例外を除き、補償手続きにおいて各種パスワードや暗証番号を聞き出すことは一切ないと明言しています。
今後、今回の事件に便乗したフィッシング詐欺メールが出回る恐れもあるため、メール内のリンクを安易にクリックせず、必ず公式ブックマーク等からサイトを開いて提出先を確認してください。
サービス再開・代替VPS・解約の見通し
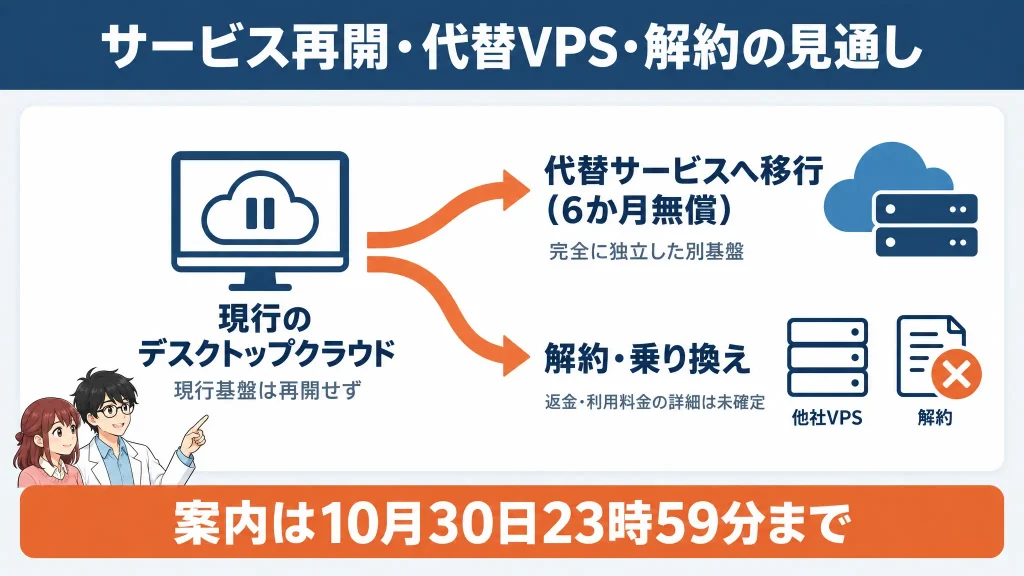
現行のシステム基盤は再開せず、代替サービスへ移行
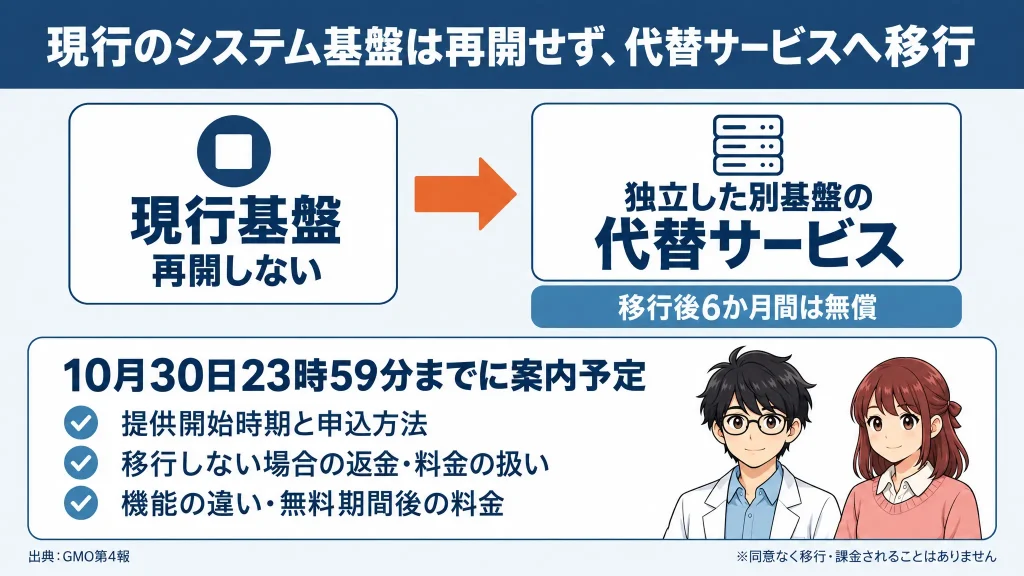
GMOは、不正アクセスを受けた現行の「お名前.com デスクトップクラウド」のシステム基盤をそのまま再開することはせず、セキュリティ設計を抜本的に作り直す方針を発表しました。現在契約中で、今後もWindows環境のVPS利用を希望するユーザーには、完全に独立した別基盤の代替サービスが案内され、移行後6か月間は無償で提供されます。
代替サービスの提供開始時期や申込方法、また移行を希望せず解約するユーザーへの返金や利用料金の扱いについては、10月30日23時59分までに案内される予定です。現時点では具体的な返金計算や解約手続きの詳細は確定していないため、公式の続報を待ちましょう。(出典:GMO第4報)
なお、代替サービスへ移行する際は、従来の環境との機能や操作方法の違い、6か月無料の対象範囲、無料期間終了後の料金プランなどが事前に明示されます。利用者の同意なしに勝手に別サービスへ移行されたり課金されたりすることはありません。
他社VPSへ乗り換える際の注意点
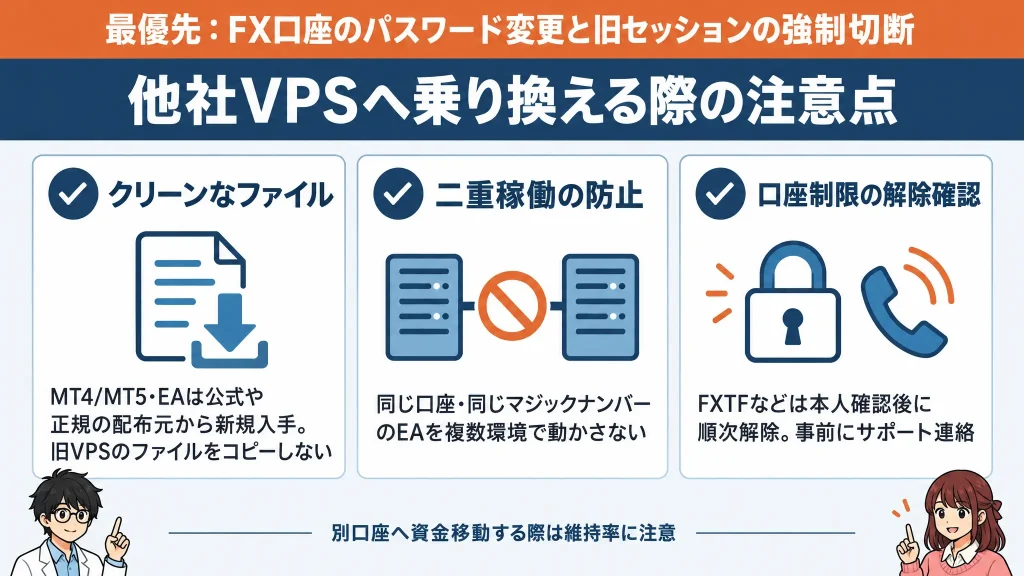
「案内を待たずに今すぐ他社のVPSへ乗り換えてEAを再稼働させたい」という場合も、最優先すべきはFX口座のパスワード変更と旧セッションの強制切断です。新しいVPSを契約してMT4を立ち上げても、流出したパスワードがそのままでは再び不正取引の標的にされてしまいます。
新環境を構築する際は、以下の点に十分注意してください。
- クリーンなファイルの用意: 取引ツール(MT4/MT5)やEAのファイルは、必ず信頼できる公式サイトや正規の配布元から新しくダウンロードしてください。侵入された恐れがある旧VPS内のファイルを丸ごとコピーして持ち込むのは危険です。
- 二重稼働(重複発注)の防止: 将来的に旧環境や代替環境にアクセスできるようになった際、同じ口座・同じマジックナンバーのEAを複数のVPSで同時に動かしてしまうと、注文が重複して想定外のポジションを抱えるトラブルにつながります。どの環境で何を動かしているか整理してから稼働させましょう。(出典:MetaTrader公式の移行説明)
- 口座制限の解除確認: FX会社によっては、保護のために出金や新規取引に一時的なロックをかけている場合があります。たとえばFXTFでは、口座状況の精査と本人確認が完了した顧客から順次制限を解除するとしており、サポートへの事前連絡を求めています。また、別口座へ資金を移動させる際は、保有中ポジションの維持率(証拠金)が不足しないかも忘れずに計算してください。(出典:FXTFの続報)
日頃から実践したいFX自動売買のセキュリティ対策
パスワードの使い回しをやめ、多要素認証を導入する
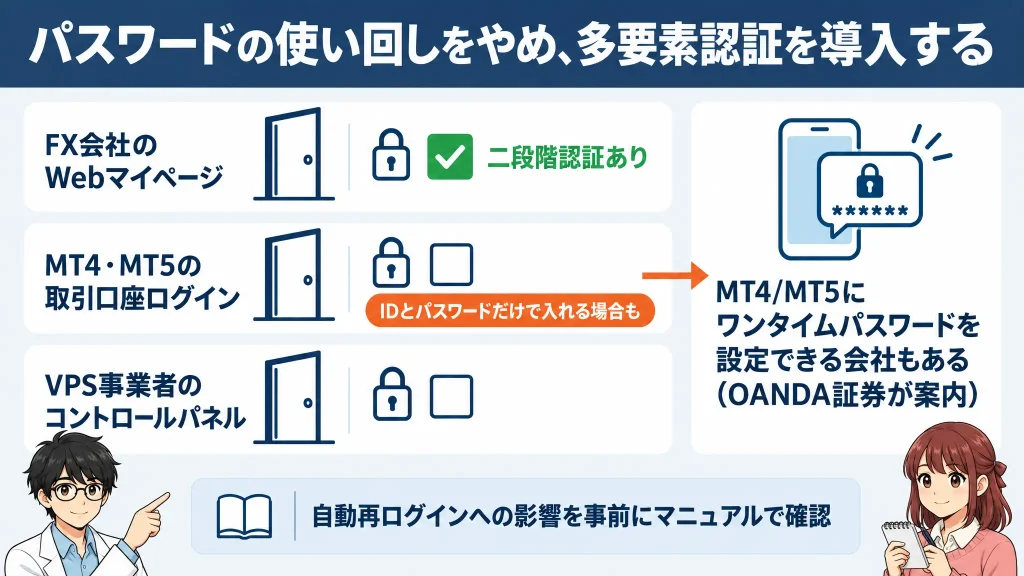
基本中の基本ですが、パスワードは英数字や記号を組み合わせた長く推測されにくいものにし、他サービスでの使い回しは厳禁です。あわせて、利用しているサービスが多要素認証(二段階認証)やパスキーに対応している場合は、必ず有効化しておきましょう。(出典:IPAの不正ログイン対策)
ここで重要なのは、「どこに入るための認証が強化されているか」を正しく把握することです。
- FX会社のWebマイページ
- MT4・MT5の取引口座ログイン
- VPS事業者のコントロールパネル
たとえば、FX会社のWebマイページに二段階認証を設定していても、MT4/MT5のログインには二段階認証がかかっておらず、IDとパスワードだけで接続できてしまう業者は少なくありません。
FX会社によっては、MT4/MT5自体にワンタイムパスワード(OTP)を設定できる場合があります。OANDA証券も今回の続報で、MT4・MT5双方でのワンタイムパスワード設定方法を案内しています。
ただし、自動売買でOTPを有効にすると、サーバー再起動時などの自動再ログインの挙動に影響が出る場合もあるため、設定後の動作やトラブル時の復旧手順についても事前にFX会社のマニュアルで確認しておくと安心です。(出典:OANDA証券の続報、MetaTrader公式の二要素認証説明)
VPS内に置く情報を最小限にし、不要な共有を切る
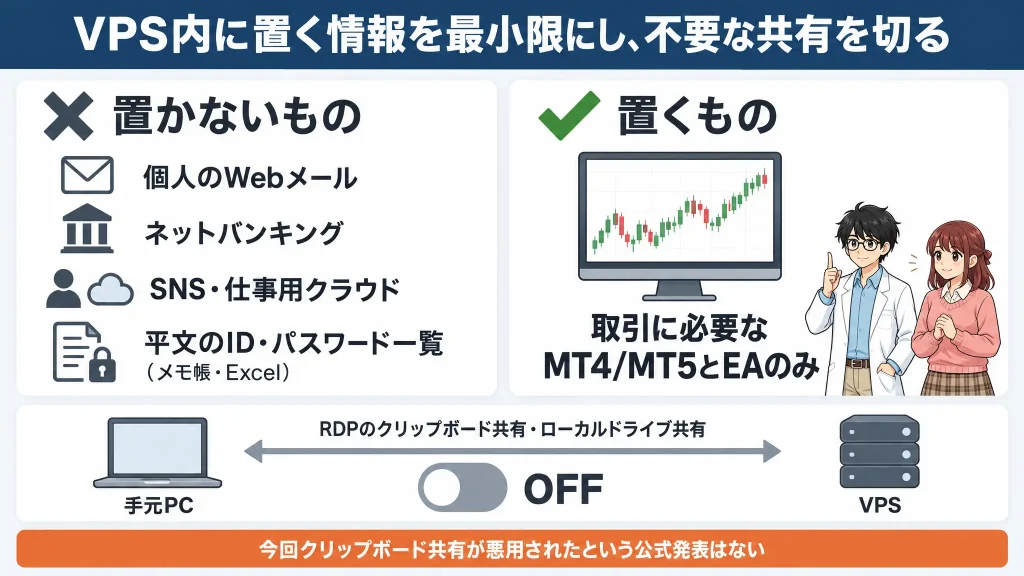
FXの自動売買専用として借りているVPSでは、トレードに無関係な個人のWebメール、ネットバンキング、SNS、仕事用のクラウドサービスなどへログインしないよう徹底しましょう。また、複数のFX口座のID・パスワードをメモ帳やExcelなどに平文(そのまま読める状態)でまとめてVPSのデスクトップに置いておくのも非常に危険です。
さらに、Windowsのリモートデスクトップ接続(RDP)には、手元のパソコンとVPSの間で「クリップボード(コピーしたテキストなど)」や「ローカルドライブ」を共有する機能があります。利便性は高いものの、万が一の際の情報流出リスクを下げるため、不要な共有設定はオフにしておくのが無難です。
なお、今回の事件でクリップボード共有機能が悪用されたという公式発表はありません
アップデート・口座監視・バックアップを習慣化する
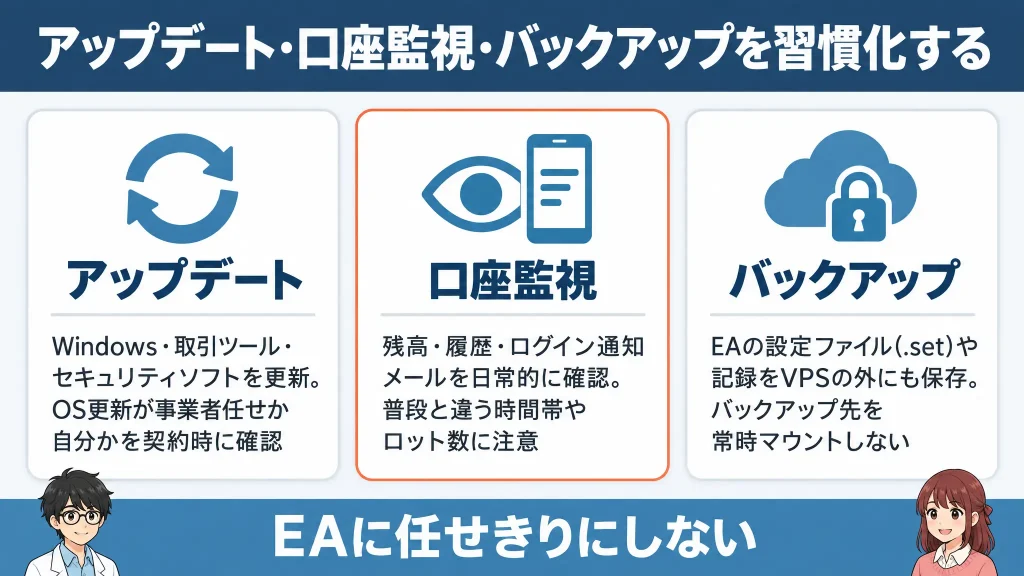
Windows OSや取引ツール、セキュリティソフトのアップデートはこまめに適用し、既知の脆弱性を放置しないようにします。VPSの場合、OSの更新を事業者側が自動で行うのか、利用者自身で適用する必要があるのかも契約時に確認しておきましょう。(出典:警察庁のランサムウェア対策)
また、「EAに任せているから口座は見なくていい」というのは危険です。日頃からスマートフォンのアプリなどで口座残高や取引履歴、ログイン通知メールをチェックし、普段のEAのロジックとは異なる時間帯やロット数の注文が入っていないか目を光らせておくことで、万が一の異常にもいち早く気づけます。
EAの設定ファイル(.set)や重要なトレード記録は、VPSの外(手元のPCやクラウドストレージなど)にも定期的にバックアップを取っておきましょう。その際、バックアップ先のストレージをVPSに常時マウント(接続)したままにしないなど、VPSが乗っ取られた際にバックアップ先まで同時に被害を受けない工夫も大切です。
VPS選びでは「有事の際の対応力」も比較する
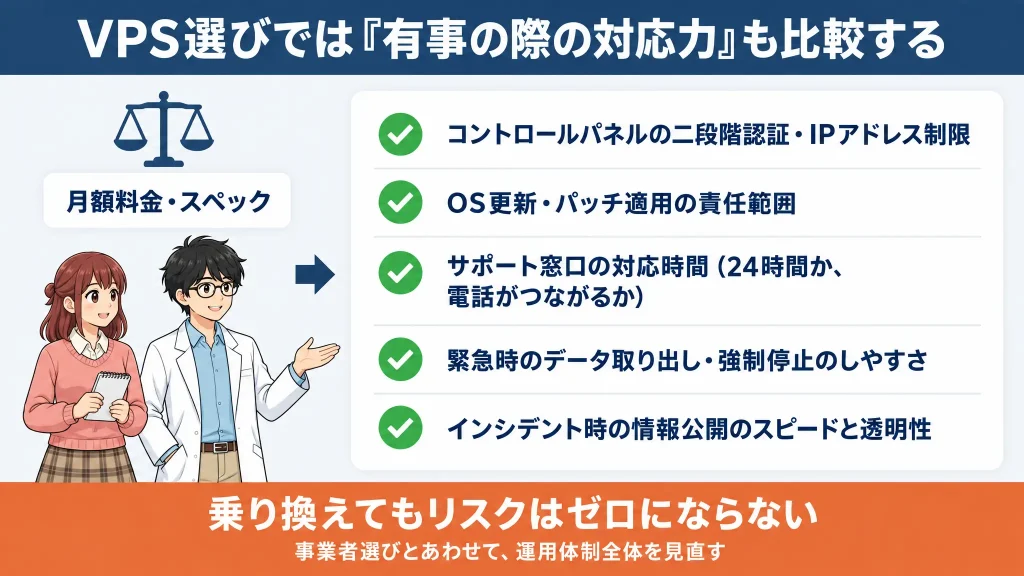
これから新しくVPSを選び直す際は、月額料金の安さやサーバースペック(約定速度・安定性)だけでなく、以下のようなセキュリティ・サポート体制も比較検討してみてください。
- コントロールパネルの二段階認証やIPアドレス制限の有無
- OSアップデートやセキュリティパッチ適用の管理責任の範囲
- 障害発生時のサポート窓口の対応時間(24時間対応か、電話が繋がるか)
- 緊急時のデータ取り出しやサーバー強制停止のしやすさ
- 万が一のインシデント発生時における情報公開のスピードと透明性
もちろん、他社のVPSに乗り換えたり自宅PCでの運用に切り替えたりすれば、すべてのリスクがゼロになるわけではありません。事業者選びとあわせて、自身のパスワード管理や日々の口座チェック、緊急時の連絡フローまで含めたトータルの運用体制を見直すことが大切です。
お名前.comのVPS不正アクセスに関するよくある質問
すでにVPSを解約していても対応は必要ですか?
過去に利用していた方も、念のためFX口座のパスワード変更と履歴確認を行ってください。
アヴァトレードやFXTFは、現在デスクトップクラウドを利用中の顧客だけでなく、過去に利用していた顧客に対してもパスワード変更などの注意を呼びかけています(過去の利用者全員の情報が流出したと断定されたわけではありません)。(出典:アヴァトレードの発表、FXTFの続報)
なお、一律5,000円の見舞金については「発表時点で契約中の顧客」が対象とされています。解約済みの方で不正取引の被害に遭われた場合の補償の扱いについては、契約していた時期や被害状況を整理したうえでGMOの窓口へ直接ご相談ください。(出典:GMO第4報)
お名前.comでドメインや通常のレンタルサーバーだけを使っている場合も対象ですか?
今回の不正アクセスの対象は「お名前.com デスクトップクラウド」のみです。
ドメイン取得サービスや通常のWebサイト用レンタルサーバー(共用サーバーなど)を利用しているだけであれば、今回のサーバー侵入の直接の対象ではありません。
ただし、お名前.comの会員ID(お名前ID)や他サービスで同じパスワードを使い回している場合は、念のためパスワードを変更しておくことをおすすめします。(出典:GMO第3報)
利用規約に「免責」や「損害賠償の上限」が書かれていますが、本当に補償されるのでしょうか?
GMOは今回、規約の上限にかかわらず、本件に起因する不正取引の実現損失を補償する方針を公式に発表しています。
ネット上の古い記事や一般的な利用規約の条文だけを見て諦める必要はありません。11月6日までに案内される公式の補償条件と申請手続きを必ず確認してください。(出典:GMO第4報)
海外FX業者の口座で被害に遭った場合も補償されますか?
公表されている補償方針には「国内のFX会社に限る」といった制限は記載されていません。
ただし、海外FX口座であれば無条件にすべて認められると確約されているわけでもありません。
あくまで「今回の不正アクセスとの因果関係」や「客観的な取引記録・ログ」をもとにGMOが個別に審査・判断することになるため、利用しているブローカー名、口座番号、不正取引の明細を揃えて窓口へ相談してください。(出典:GMO第4報)
犯人を名乗る人物から脅迫メールなどが届いたらどうすればいいですか?
メール内のリンクや添付ファイルは絶対に開かず、返信もしないでください。
GMOも第5報で、攻撃者を名乗る不審なメールやメッセージには一切反応しないよう強く注意を促しています。届いたメールは削除せずそのまま証拠として保存し、お名前.comの窓口や最寄りの警察署(サイバー犯罪相談窓口)へ相談してください。(出典:GMO第5報)
いま口座を見ても被害が見当たらない場合は、何もしなくて大丈夫ですか?
被害がなくても、パスワードの変更と全セッションの切断は必ず行ってください。
現時点で口座残高や取引履歴に異常がなくても、VPS内に保存されていたログイン情報がすでに攻撃者の手に渡っているかどうかは、利用者側からは判別できません。
後から不正ログインされるタイムラグ被害を防ぐためにも、利用していたすべての口座の認証情報を速やかに更新しましょう。(出典:GMO第5報)
相談窓口一覧と今後のスケジュール
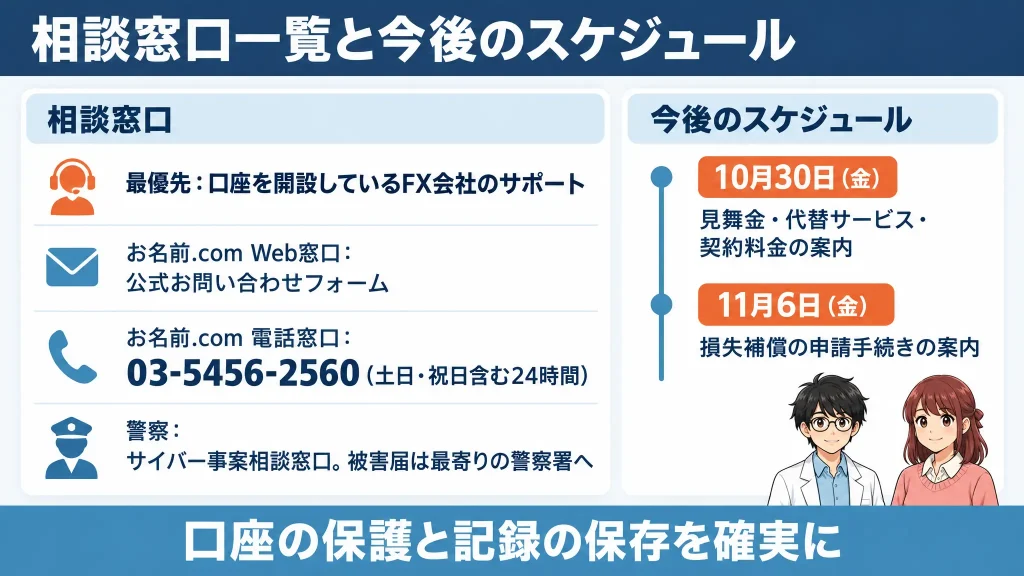
口座内で不審なログインや身に覚えのない取引を見つけた場合は、何より先に口座を開設しているFX会社のサポート窓口へ連絡してください。
そのうえで、VPSの契約に関する問い合わせやGMOの補償に関する相談は、以下の公式窓口で行えます。
| 相談先 | 窓口・連絡先 |
|---|---|
| お名前.com(Web窓口) | 公式お問い合わせフォーム |
| お名前.com(電話窓口) | 03-5456-2560(土日・祝日を含む24時間受付) |
| 警察への相談 | 警察庁・都道府県警察のサイバー事案相談窓口 ※正式な被害届の提出は最寄りの警察署へ相談 |
お名前.comの特設電話窓口は、初報段階から受付時間が拡大され、最新の第5報では土日・祝日を含む24時間体制となっています。(出典:GMO第5報)
今後の重要なマイルストーンは、10月30日(金)までの「見舞金・代替サービス・契約料金の扱いに関する案内」と、11月6日(金)までの「損失補償の申請手続きに関する案内」の2つです。公式からの通知を見落とさないようメールボックスを定期的に確認しつつ、手元でできる口座の保護と記録の保存を確実に進めておきましょう。

コメント